SOC con IA · Solución TECSINFO
Reúne las ofensas de tu SIEM y las alertas de tus equipos en una sola cola, las analiza con modelos de IA que corren dentro de tu organización y te permite contener una amenaza con aprobación y trazabilidad completas.
Del aviso a la contención en una sola herramienta, con cada cifra y cada acción rastreables hasta su origen.
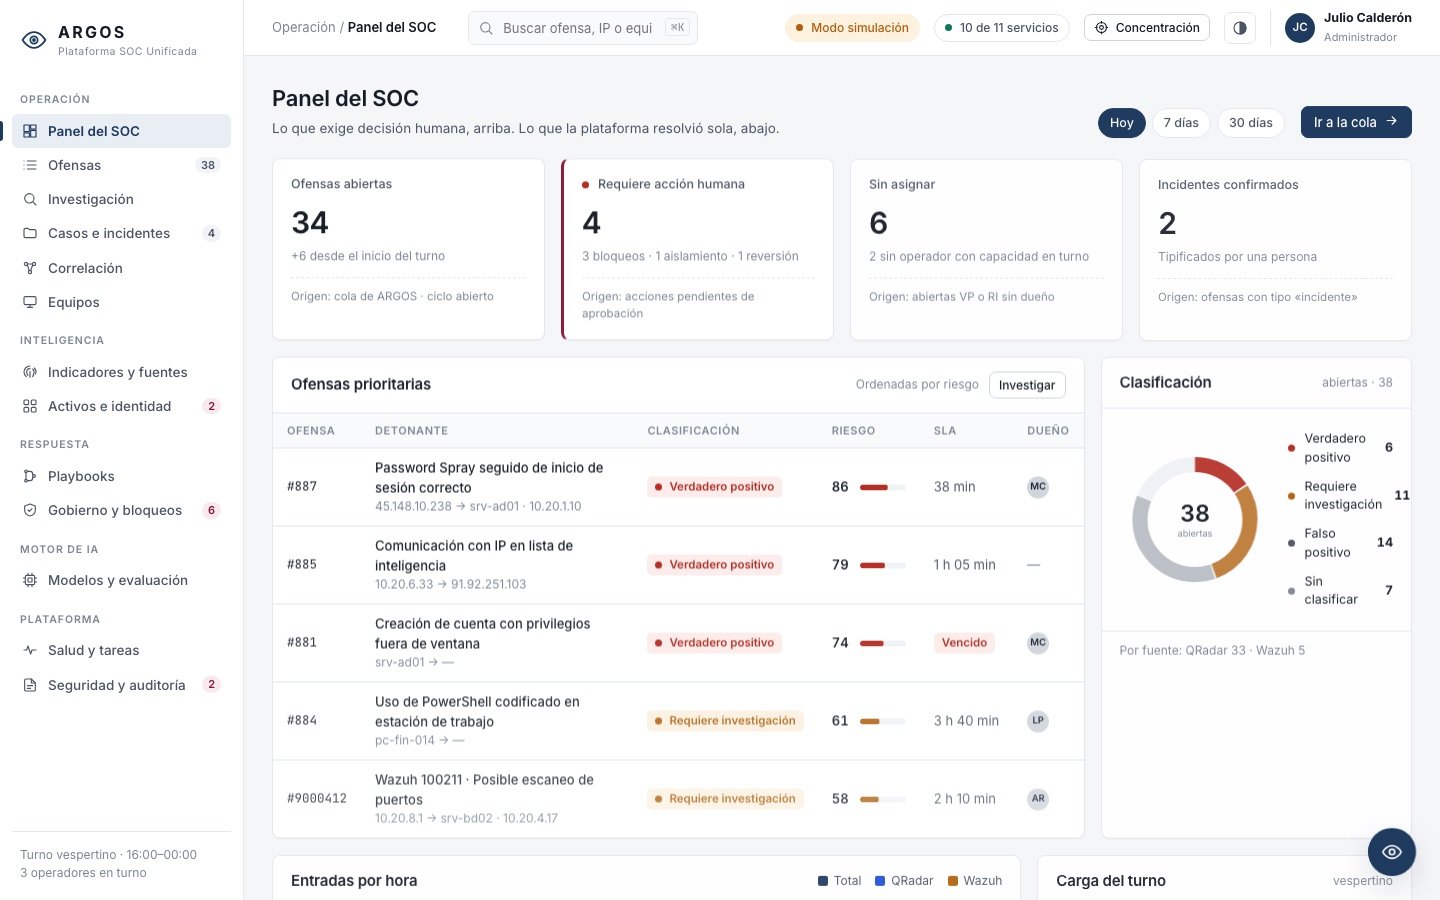
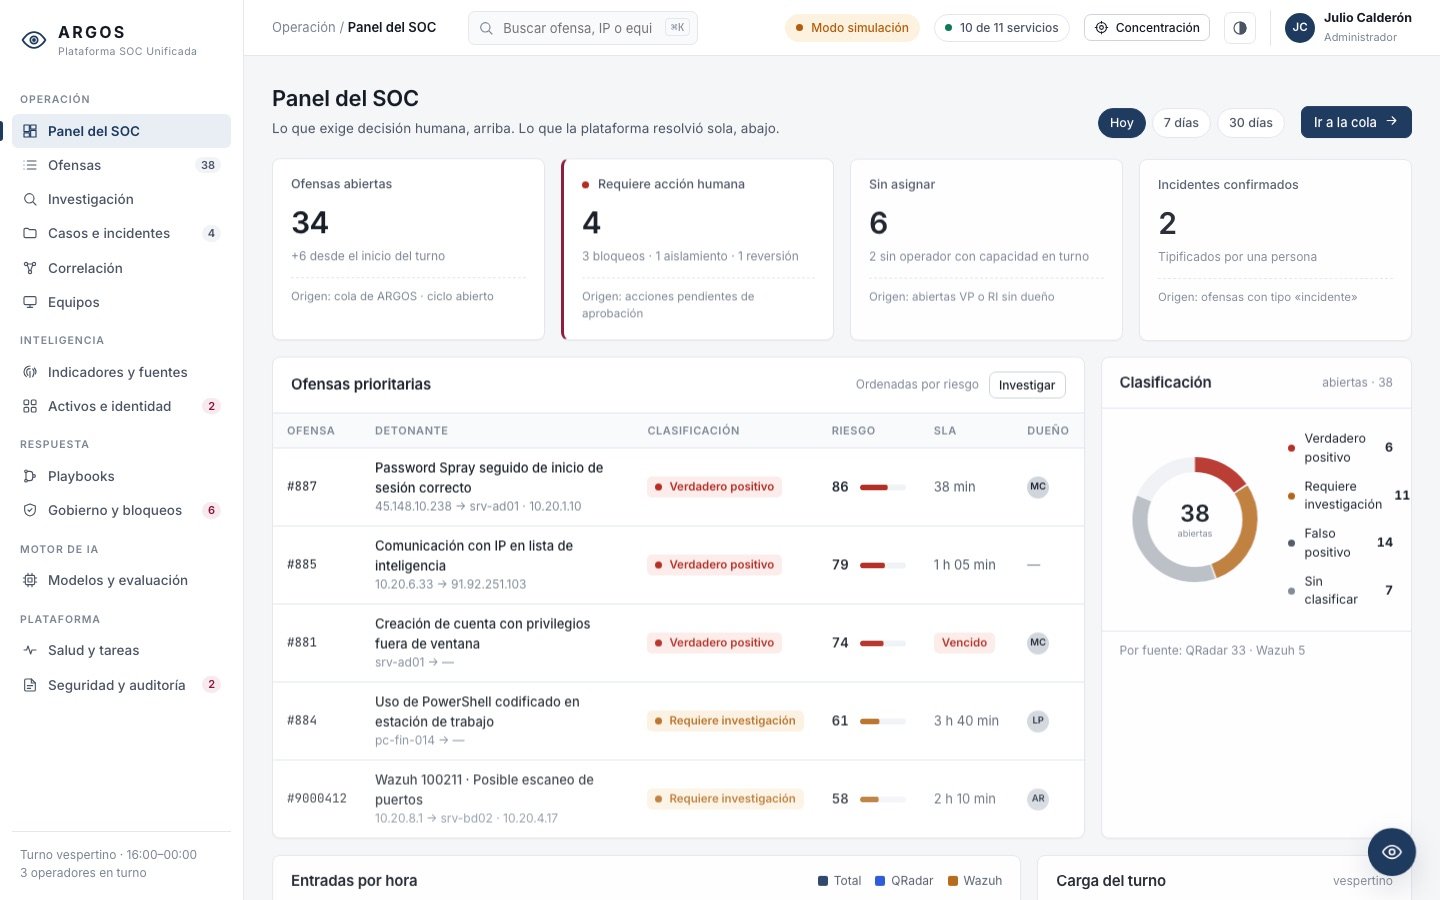
Ofensas de IBM QRadar y alertas de Wazuh en el mismo lugar, cada una con su estado, su responsable, su caso y su SLA.
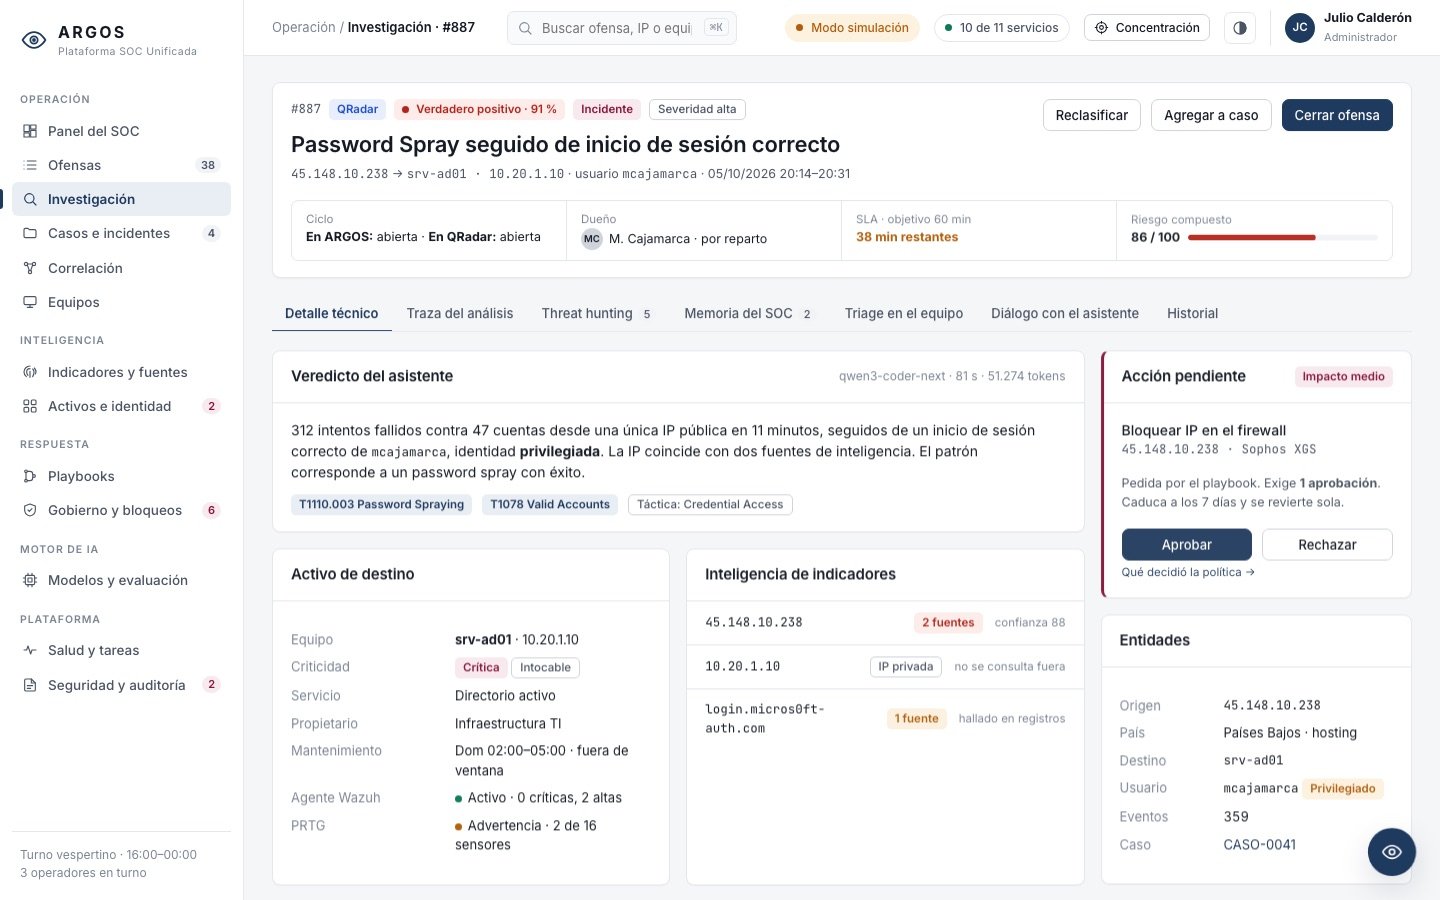
Al entrar, cada ofensa recibe su expediente: registros, puntaje de riesgo, mapeo MITRE ATT&CK y un veredicto razonado.
IP, dominios, URL y hashes se contrastan con un repositorio de indicadores alimentado por varias fuentes.
Ante un ataque confirmado, la IA propone hipótesis y consultas; el SIEM las valida y se ejecutan en modo solo lectura.
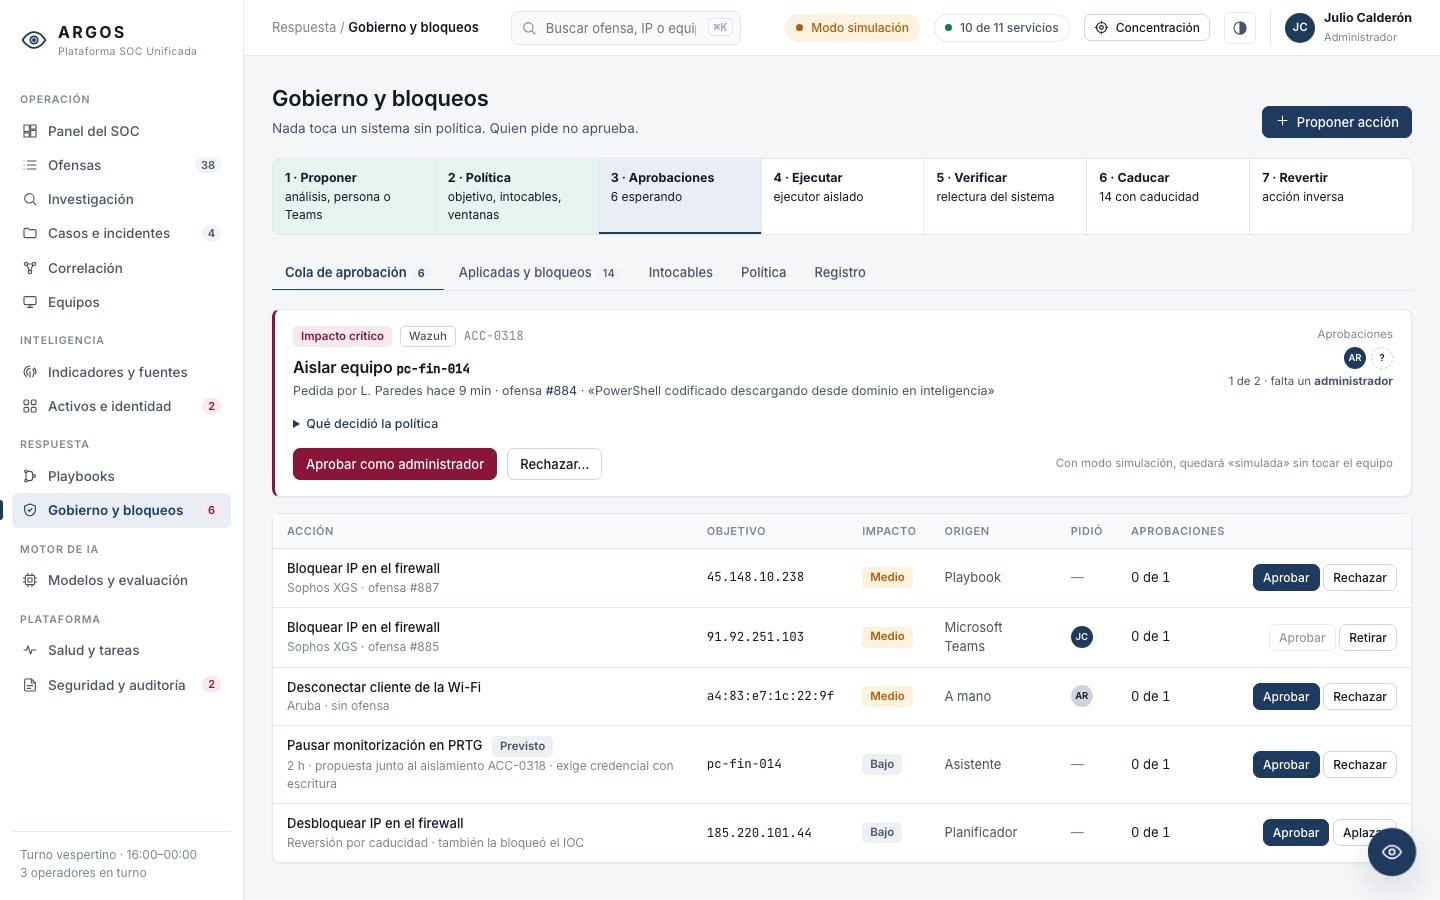
Playbooks y bloqueos en el firewall que se proponen, los aprueba otra persona y quedan registrados en la auditoría.
Pregunta en lenguaje natural por una ofensa, un equipo o el estado del servicio; Iris consulta los datos y responde.
Asigna cada caso según el turno, la carga y la especialidad del analista, de la ofensa más antigua a la más reciente.
Inventario de equipos, descubrimiento de red y estado de monitorización como contexto de cada investigación.
El mismo recorrido para cada ofensa, de principio a fin.
Toma las ofensas y alertas nuevas del SIEM.
Extrae los registros y consulta la inteligencia de amenazas.
El modelo local calcula el riesgo y emite un veredicto.
Reparte el caso al analista disponible en su turno.
Propone la acción; una segunda persona la aprueba.
Guarda el caso cerrado como precedente para el siguiente.
Se integra conIBM QRadarWazuhSophos FirewallPRTGArubaModelos de IA locales
Una demostración navegable de la consola, con datos de ejemplo: panel del SOC, investigación de una ofensa, gobierno de bloqueos y más.
Agenda una reunión con nuestro equipo de IA Generativa. Revisamos tu entorno y preparamos una prueba a tu medida.